La exposición de un número de teléfono en Centroamérica puede activar una cadena de vulnerabilidades vinculadas a cuentas bancarias, correos, redes sociales y apps de mensajería. Conocer los riesgos asociados a este dato permite a los usuarios detectar maniobras fraudulentas antes de que los delincuentes obtengan acceso, dinero o servicios digitales.
La firma de ciberseguridad ESET Latinoamérica advirtió que un teléfono puede convertirse en el punto de partida de estafas, pérdidas de cuentas y suplantaciones de identidad. Por sí solo, ese dato no da acceso directo a un teléfono ni permite leer chats de WhatsApp ni ingresar a una cuenta bancaria; el peligro surge cuando el atacante cruza esa información con otros antecedentes disponibles en internet o con tácticas de ingeniería social dirigidas a la víctima.
En la región, donde los teléfonos suelen servir para recibir transferencias, coordinar entregas, comunicarse con familiares en el exterior y confirmar operaciones digitales, la advertencia trae medidas concretas para la prevención.
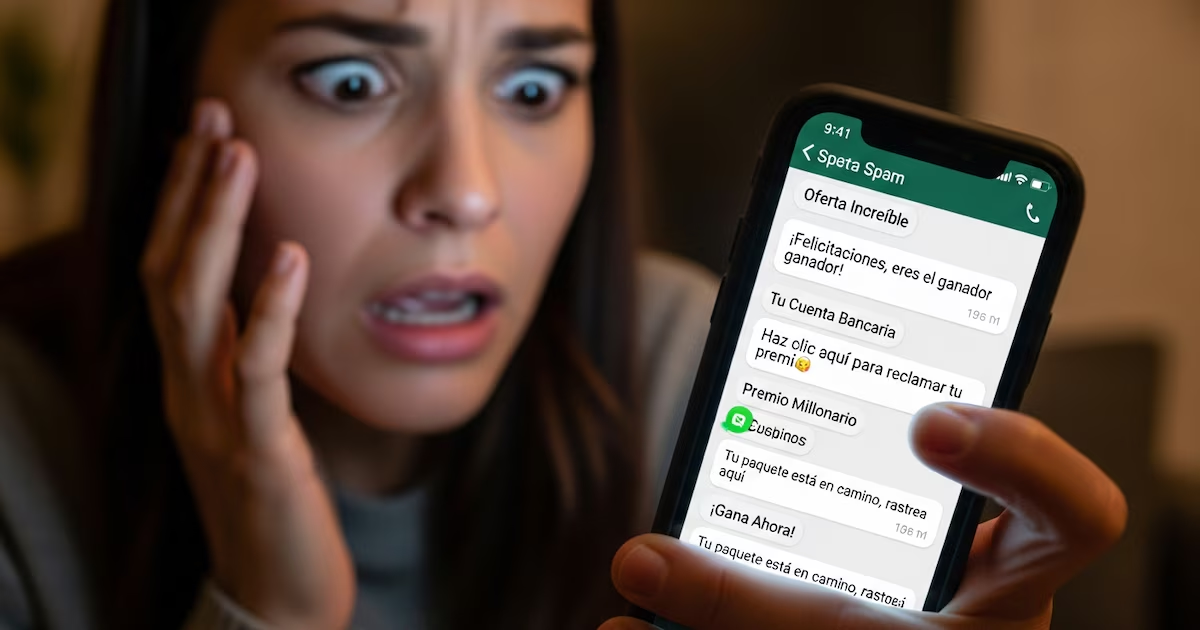
Un ciberdelincuente podría asociar un número a perfiles de redes sociales, publicaciones, nombres, direcciones de correo o datos expuestos tras filtraciones. Con esa base, tiene más herramientas para hacerse pasar por una entidad bancaria, una empresa de mensajería, un servicio de entrega o incluso un conocido de la víctima.
El objetivo habitual es obtener contraseñas, códigos de verificación, datos personales o información financiera. También puede buscar inducir a la víctima a abrir un enlace malicioso que imite una página oficial.
La regla de oro es no entregar códigos de acceso ni datos personales ante llamadas o mensajes no solicitados. Si una entidad bancaria o compañía solicita información por WhatsApp, SMS o teléfono, lo adecuado es cortar la comunicación y verificar el pedido por los canales oficiales de la institución.
David González, investigador de seguridad de ESET, sostuvo que conocer un número no habilita por sí solo el acceso al dispositivo, pero puede servir para iniciar intentos de fraude aprovechando la relación entre ese dato y la vida digital de la persona.
Uno de los métodos más frecuentes apunta a tomar el control de cuentas de mensajería. La víctima podría recibir un código de WhatsApp sin haberlo solicitado y, poco después, un desconocido diría que el mensaje llegó “por error” y pediría reenvío del código. Si la persona comparte ese código, el atacante podría registrar la cuenta en otro dispositivo y, al apropiarse del perfil, usarlo para pedir dinero a familiares, amigos o contactos laborales haciéndose pasar por la persona.
La recomendación se aplica también a códigos enviados por correo, plataformas de pago, redes sociales o apps bancarias. Son llaves personales y temporales: ninguna empresa legítima solicita ese tipo de información por esos canales. En consecuencia, ante cualquier pedido de ese tipo, es crucial verificar directamente con la institución mediante sus vías oficiales y evitar respuestas apresuradas o impulsivas. Mantener la prudencia ante requerimientos no solicitados y reforzar prácticas de verificación pueden reducir significativamente el riesgo de fraudes vinculados al teléfono.