La amenaza conocida como ClickFix se está propagando entre usuarios de Windows y macOS a través de páginas que simulan verificaciones de seguridad. A diferencia de otros ataques, no reparte un archivo malicioso de entrada; su objetivo es lograr que la víctima copie y pegue un comando en su equipo, de modo que sea el propio usuario quien active la intrusión.
La telemetría de ESET señala un aumento del 108% en las detecciones de esta técnica entre la segunda mitad de 2025 y la primera de 2026.
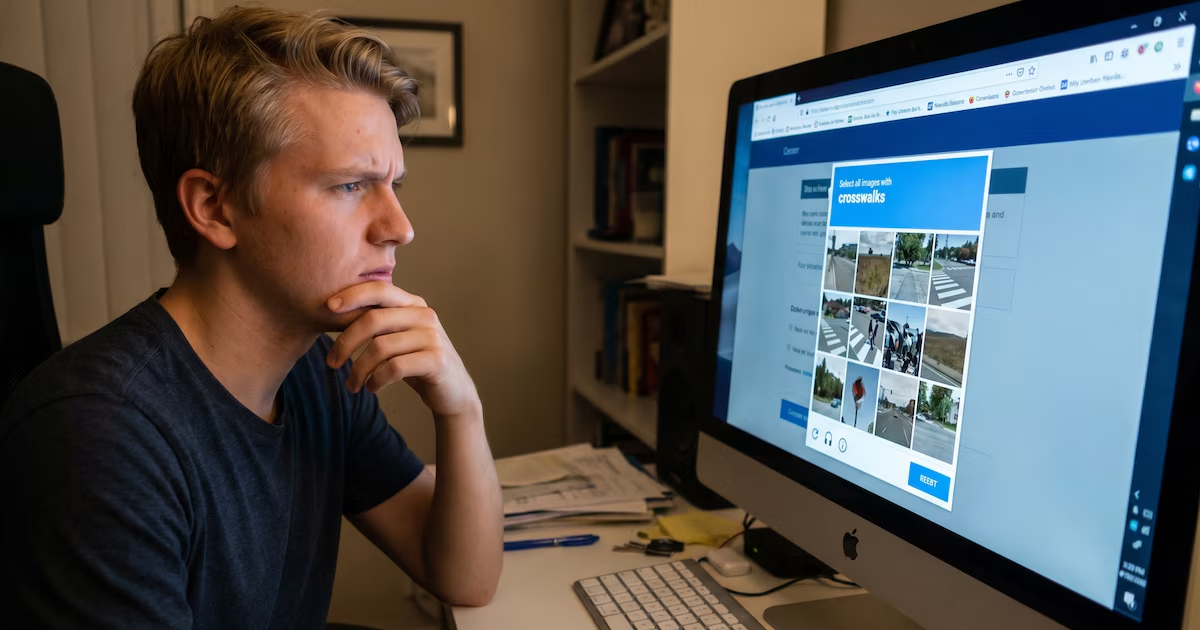
ClickFix es una táctica de ingeniería social, no un malware en sí. Se apoya en un hábito muy extendido: completar verificaciones de “no soy un robot” para avanzar rápidamente en la navegación, sin prestar demasiada atención.
El engaño arranca en sitios web legítimos que han sido comprometidos y que presentan una verificación falsa, a veces con la apariencia de servicios reconocidos como Cloudflare. Al interactuar con esa ventana, algunas variantes copian automáticamente un comando al portapapeles, sin que el usuario tenga que hacer selección alguna.
Luego siguen las instrucciones: abrir Ejecutar, PowerShell o Windows Terminal, pegar el contenido y pulsar Enter. Ese último paso resulta crucial, porque aunque el usuario no escriba el malware, ejecuta un comando capaz de descargar y lanzar los componentes posteriores de la infección.
A partir de ese punto, ClickFix pierde protagonismo directo y actúa como la puerta de entrada: el comando ejecutado puede derivar en distintos tipos de malware según la campaña en curso. El resultado final depende de los operadores que estén detrás de cada operación, mientras que ClickFix funciona únicamente como canal de acceso inicial.
Un caso analizado por BlueVoyant ilustra por qué esta fórmula resulta atractiva para los atacantes. Sus operadores habían distribuido instaladores manipulados de Microsoft Teams a través de portales de descarga falsos, certificados obtenidos de forma fraudulenta y una rotación constante de dominios.
La estrategia cambió después de que Microsoft desarticulara, en mayo de 2026, la infraestructura de Forging Marauder, que suministraba esos certificados a los atacantes. BlueVoyant sostiene con alta confianza que el grupo pivotó de forma reactiva hacia ClickFix tras perder esa vía de suministro.
Con este nuevo esquema ya no era necesario firmar código malicioso y se amplió significativamente la base de víctimas potenciales, pasando de usuarios que buscaban instaladores de Teams a cualquiera que visitara una página comprometida.
En la cadena de infección analizada por BlueVoyant, el comando ejecutado por la víctima instalaba un loader, aseguraba la persistencia en Windows y conectaba el equipo con la infraestructura controlada por los atacantes, desde donde podían enviarse nuevas órdenes y componentes adicionales.
En dispositivos Apple, la lógica del engaño se mantiene, aunque el recorrido técnico cambia.