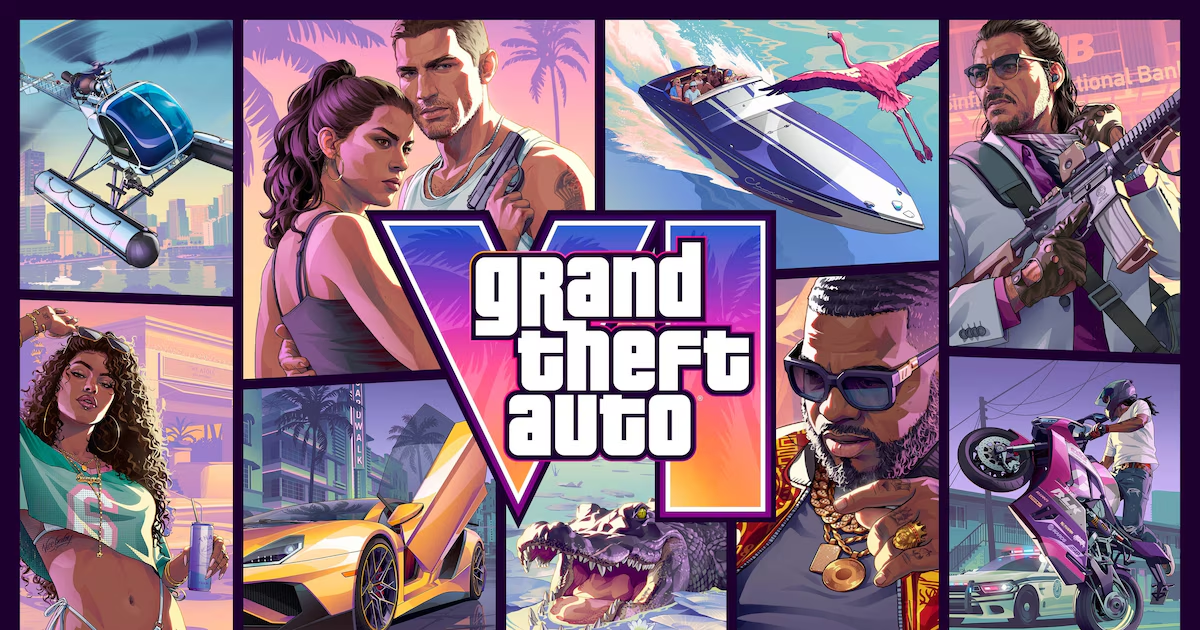
El debut oficial de GTA 6 está programado para el 19 de noviembre de 2026, y ante esa fecha circule una oferta de descarga, preventa o acceso anticipado, debe tratarse como fraude. Rockstar Games ya invierte desde hace más de una década en este título, con una inversión que supera los mil millones de dólares.
En una revisión de apenas un día, investigadores de Avast identificaron más de 200 dominios únicos vinculados a GTA VI, de los cuales cerca de una décima quedaron catalogados como de riesgo alto o medio. Entre los ejemplos hallados figura order-gta6.com, que se presenta como una tienda de “Grand Theft Auto VI: Ultimate Edition” y copia el aspecto de PlayStation. También apareció fangta6.com, que impulsa un token denominado “ViceFuel VFUEL” junto a sorteos falsos, y gta6casinoslots.online, que combina intentos de captura de credenciales con pedidos de pago y menciones a criptomonedas.
Otros sitios con clasificación de alto riesgo incluyen gta6-radar.com, gta6mobile.net, gta6modapk.com.in, gta6pcgame.com, gta6.my y gta6now.org. A estos se suman páginas identificadas por Kaspersky que imitan tanto la web oficial del juego como plataformas de venta de videojuegos conocidas, y que incorporan tráileres o imágenes reales para generar confianza antes de solicitar datos personales y bancarios.
El objetivo común de estas páginas es sustraer credenciales, dinero o datos bancarios bajo el señuelo de una compra anticipada. Leandro Cuozzo, analista del Equipo Global de Investigación y Análisis de Kaspersky, señaló que se trata de técnicas clásicas de phishing e ingeniería social adaptadas al “boom” de GTA VI.
Entre las variantes también circula una promesa de acceso mediante redes sociales a una versión beta supuestamente filtrada por el estudio; al descargarla, se instala malware diseñado para dañar el equipo, tomar control o robar información. Asimismo circulan sitios que promueven inversiones en activos vinculados al juego pero que en realidad ocultan esquemas de criptomonedas. Cuozzo recordó un episodio anterior de filtraciones ligado a una criptomoneda real, cuyo valor se disparó y luego cayó tras la retirada de fondos por parte de sus creadores, dejando pérdidas a quienes compraron.
El riesgo no se limita al robo de datos: estas páginas falsas pueden generar pérdidas económicas sin que la víctima llegue a jugar, al hacerse pasar por tiendas reconocidas y exigir contraseñas o pagos como si fueran compras legítimas.
Tanto Avast como Kaspersky recomiendan medidas semejantes para evitar caer en estas estafas. Entre ellas, si ya se instaló alguno de estos archivos, se sugiere desconectar el equipo de Internet, cambiar todas las contraseñas, activar la autenticación en dos pasos cuando esté disponible y reinstalar por completo el sistema operativo comprometido.