Un joven de 16 años fue detenido en Alicante, España, acusado de encabezar KillSec, un grupo de ciberdelincuentes al que se atribuyen más de 1.000 ataques a escala global. Las pesquisas señalan que la organización empleaba herramientas de inteligencia artificial para desarrollar y sostener su infraestructura de ransomware, así como para identificar posibles víctimas.
La detención se enmarca en la operación internacional KillSwitch, coordinada por Europol y Eurojust, con la participación de autoridades de varios países europeos y Estados Unidos. El operativo dejó tres detenidos y ocho registros en España, Grecia, Reino Unido y Rumania.
Según las investigaciones, KillSec habría llevado a cabo más de 1.000 ciberataques desde aproximadamente 2024, de los cuales unos 500 habrían tenido éxito y afectado a más de 280 víctimas. Algunas de esas víctimas habrían pagado rescates significativos en criptomonedas para evitar la difusión de la información sustraída.
El grupo accedía a los sistemas informáticos de empresas y otras organizaciones explotando vulnerabilidades y credenciales mal protegidas, con especial énfasis en servicios de almacenamiento en la nube. Tras obtener información sensible, la trasladaba a servidores bajo su control y amenazaba con publicarla en la dark web si no se abonaba el rescate.
En España, las investigaciones estuvieron a cargo de la Unidad Central Operativa (UCO) de la Guardia Civil y de los Mossos d’Esquadra. La línea de investigación de estos últimos se abrió tras un ciberataque contra una entidad catalana a principios de 2025, en el que se sustrajo información sensible y se intentó extorsionar a la organización. Los daños estimados se ubican en cerca de un millón de euros.
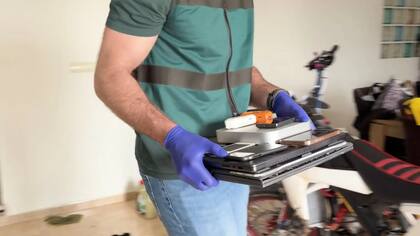
Durante el operativo, las autoridades tomaron el control de la página de filtraciones de KillSec y de cinco servidores centrales, y aseguraron al menos 110 terabytes de datos. También fueron intervenidos equipos informáticos, teléfonos móviles y carteras de criptoactivos. Los investigadores continúan analizando el material para identificar posibles nuevas víctimas, ataques y otros integrantes del grupo.