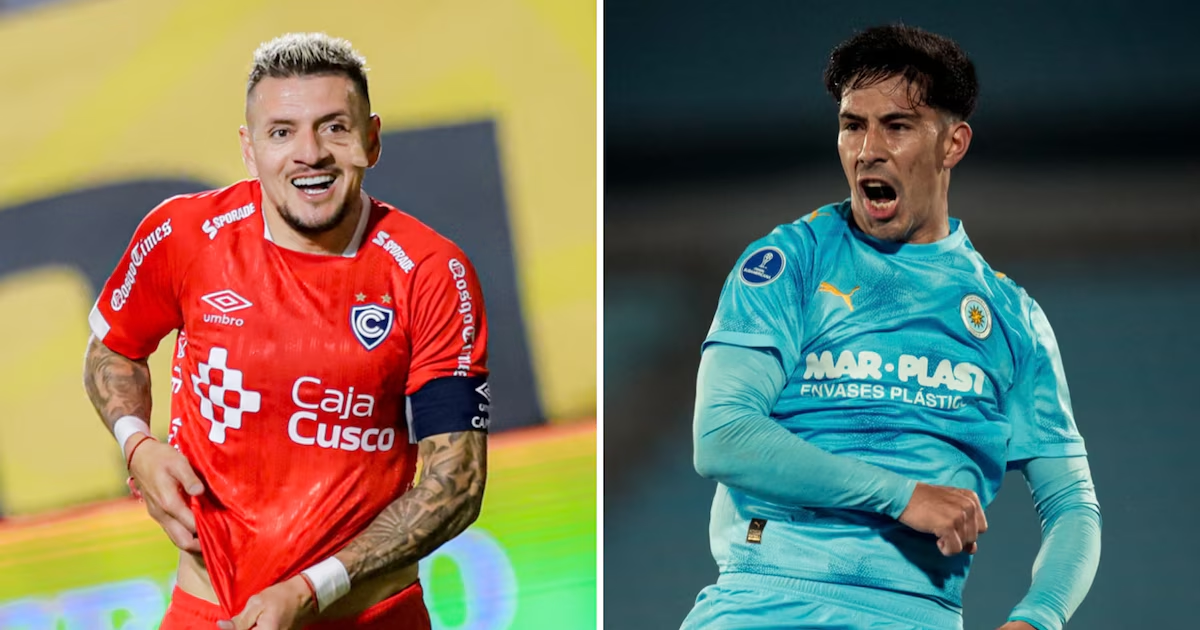
Este martes, Cienciano recibe a Montevideo City Torque por la Copa Sudamericana, y una fracción de los fanáticos intenta seguir el encuentro sin costo a través de Tarjeta Roja, una aplicación no disponible en las tiendas oficiales. Detrás de esa propuesta gratuita, aparecen varios peligros que organizaciones de ciberseguridad y organismos especializados llevan tiempo señalando: posibles infecciones de malware, robo de datos personales y, en ciertos casos, problemas legales para quienes la utilizan.
Tarjeta Roja no figura en Google Play ni en la App Store, lo que empuja a los usuarios a descargarla desde sitios web de procedencia dudosa y fuera de los controles de seguridad habituales. Según ESET, esa carencia de filtros convierte este tipo de apps en canales habituales para la distribución de software malicioso, capaz de comprometer tanto el dispositivo como la información que contiene.
El riesgo va más allá del acceso no autorizado al partido. Estas aplicaciones suelen pedir permisos que exceden lo necesario para la transmisión, y al aceptarlos, el usuario facilita la instalación de malware, spyware o troyanos. En concreto, ver la Copa Sudamericana mediante Tarjeta Roja podría dejar el equipo expuesto a software malicioso que robe datos personales, permita vigilancia remota o incluso tome control del dispositivo, sin mecanismos de seguridad que lo contengan.
ESET señala, además, que estas plataformas pueden facilitar el robo de información personal y la vigilancia remota, llegando incluso a afectar a toda la red doméstica si hay otros dispositivos conectados a la misma red.
El Instituto Nacional de Ciberseguridad de España (INCIBE) advierte que muchas apps diseñadas para ver fútbol online solicitan permisos que no guardan relación con su función, como acceso a la cámara, a los contactos, a la ubicación o a los mensajes. Esta recopilación de datos suele ocurrir sin que el usuario lo note, y al instalar apps fuera de las tiendas oficiales se pierde la protección de los filtros de seguridad que sí ofrecen Google Play Store y App Store.
El INCIBE recomienda revisar los permisos que solicita cada aplicación y desconfiar de aquellas que exigen accesos innecesarios para su funcionamiento. Una vez concedidos, estos permisos pueden permitir la recopilación de datos de contactos, mensajes o incluso del micrófono y la cámara, elevando el riesgo para el usuario y para otros dispositivos conectados a la misma red.